هیچ تجربه ای در فضای وب کلافه کننده تر از این نیست که ساعت ها منتظر اتمام ارسال یک پروژه ویدیویی، فایل پشتیبان دیتابیس یا آرشیو داده بمانید و دقیقاً روی ۹۹ درصد با خطای قطعی مواجه شوید. فرآیند آپلود فایل های حجیم در بسترهای ارتباطی معمولاً تحت تأثیر افت ناگهانی پهنای باند (Bandwidth) و ناپایداری نشست های تحت شبکه دچار شکست می شود؛ جایی که یک قطعی چندمیلی ثانیه ای در سوکت ارتباطی (TCP Connection)، ساختار انتقال داده را به طور کامل متوقف کرده و مرورگر را مجبور به شروع فرآیند از صفر می کند.
ارسال فایل سنگین نیازمند تکیه بر سازوکارهای انتقال تصادفی یا فرم های آپلود سنتی وب نیست. برای جلوگیری از قطع شدن آپلود، باید زیرساخت هایی را به خدمت گرفت که از قابلیت ادامه خودکار یا Resume، تقسیم بندی به بلاک های کوچک تر (Chunking) و پروتکل های ذخیره سازی توزیع شده ابری (Cloud Storage) پشتیبانی کنند تا ضمن تضمین کامل سلامت و اصالت فایل (File Integrity)، بدون افت سشن و بدون اتلاف زمان فایل های با حجم بالا با بالاترین پایداری ممکن به مقصد برسند. در این راهنمای تخصصی، راهکارهای مهندسی شده و کاربردی برای ارسال فایل های چند گیگابایتی بر بستر شبکه را گام به گام بررسی می کنیم.
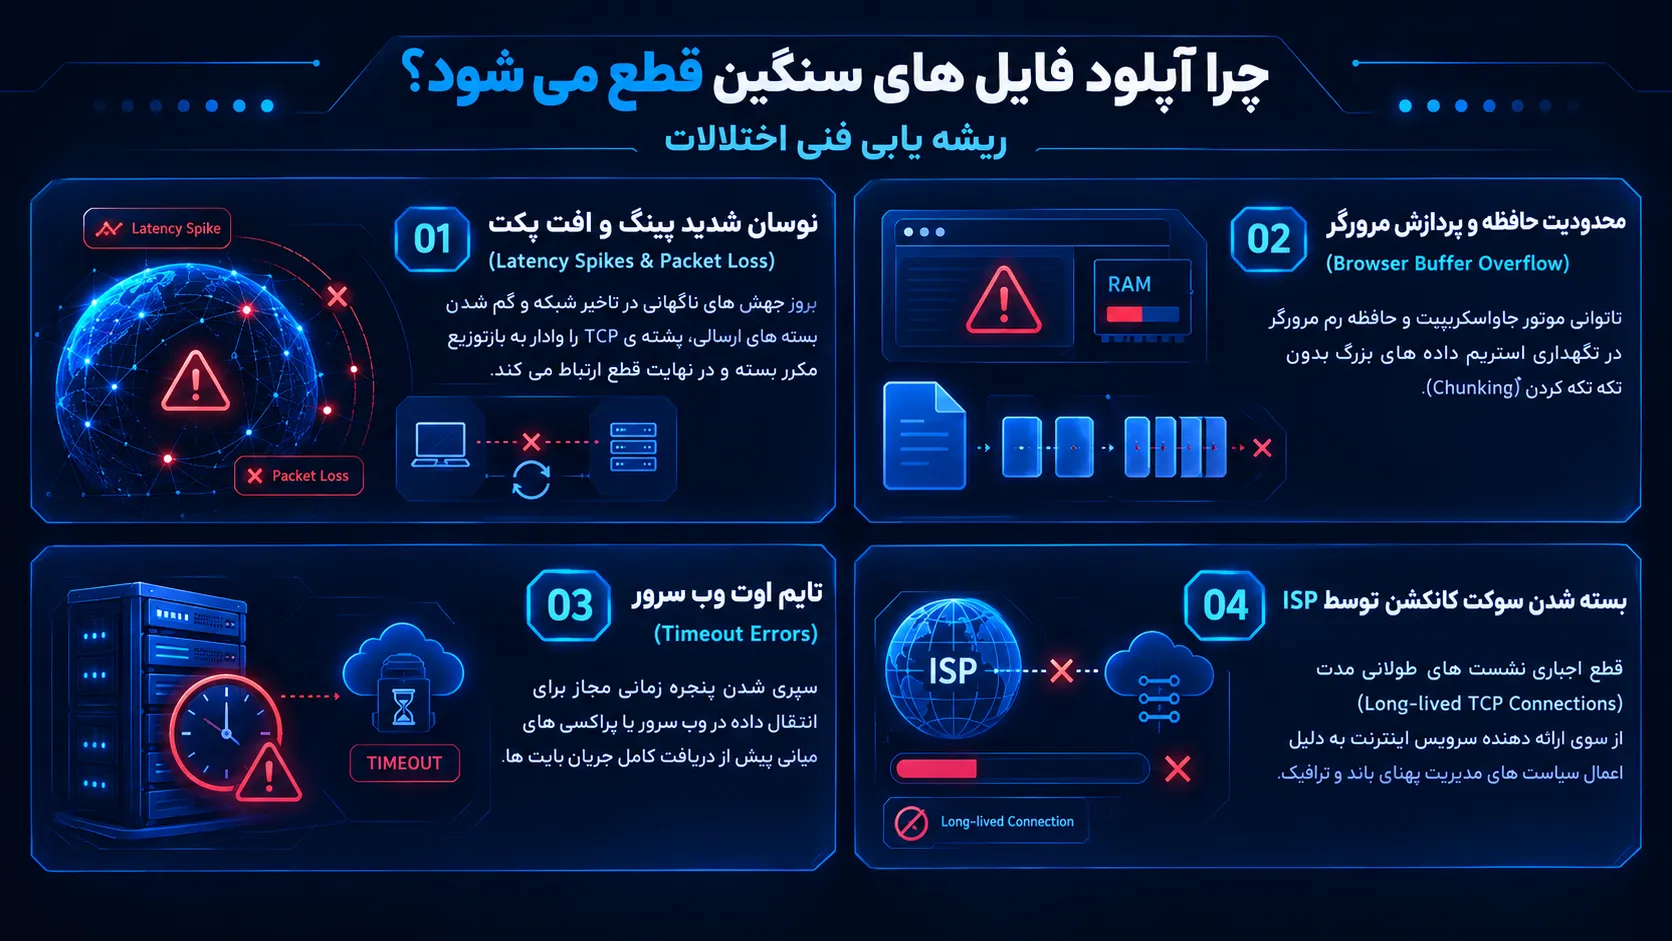
چرا آپلود فایل های سنگین قطع می شود؟ ریشه یابی فنی اختلالات
قطع شدن ناگهانی ارتباط در زمان ارسال فایل های چند گیگابایتی ناشی از شانس یا اتفاقات تصادفی نیست، بلکه مستقیماً به سازوکار لایه های انتقال داده در مدل شبکه وابسته است. هنگامی که یک فایل پرحجم را بر بستر پروتکل سنتی HTTP/HTTPS بارگذاری می کنید، ارتباط میان مرورگر و سرور مقصد بر پایه ی جریان پیوسته ای از بسته های داده (Network Packet) و سوکت های پروتکل اینترنت (TCP/IP) برقرار می شود. در صورت بروز هرگونه گسستگی جزئی در مسیر فیزیکی یا نرم افزاری شبکه، ارتباط بازنشانی شده و نشست انتقال لغو می گردد.
اصلی ترین دلایل قطع شدن آپلود فایل و بروز ارور آپلود فایل سنگین در چهار عامل بنیادین خلاصه می شوند:
- نوسان شدید پینگ و افت پکت (Latency Spikes & Packet Loss): بروز جهش های ناگهانی در تاخیر شبکه و گم شدن بسته های ارسالی، پشته ی TCP را وادار به بازتوزیع مکرر بسته و در نهایت قطع ارتباط (Connection Reset) می کند.
- محدودیت حافظه و پردازش مرورگر (Browser Buffer Overflow): ناتوانی موتور جاوااسکریپت و حافظه رم مرورگر در نگهداری استریم داده های بزرگ بدون تکه تکه کردن (Chunking).
- تایم اوت وب سرور (Timeout Errors): سپری شدن پنجره زمانی مجاز برای انتقال داده در وب سرور یا پراکسی های میانی پیش از دریافت کامل جریان بایت ها.
- بسته شدن سوکت کانکشن توسط ISP: قطع اجباری نشست های طولانی مدت (Long-lived TCP Connections) از سوی ارائه دهنده سرویس اینترنت به دلیل اعمال سیاست های مدیریت پهنای باند و ترافیک.
در شرایط دسترسی کاربران، افت سرعت آپلود اینترنت ایران و ناپایداری پهنای باند به همراه سیاست های سخت گیرانه ی فایروال ها، ریسک بروز قطع نشست مرورگر را به بالاترین سطح ممکن می رساند. به ویژه هنگامی که تجهیزات محلی همچون مودم یا Router در مدیریت هم زمان اتصالات متعدد دچار اشباع بافر (Bufferbloat) شوند، وقوع اختلال و تایم اوت شدن آپلود اجتناب ناپذیر خواهد بود.
| نوع اتصال اینترنت | پایداری پهنای باند آپلود | ریسک رخ دادن Packet Loss | نرخ قطعی در نشستهای طولانی (Long-lived) |
|---|
| ADSL2+ | ضعیف تا متوسط (بسیار ناپایدار در نوسان SNR) | بالا (بهویژه در خطوط نویزی مسی) | بسیار بالا (بالای ۷۰٪ برای فایلهای چند گیگی) |
| اینترنت همراه (4G / 5G) | متغیر (وابسته به بار دکل و پوشش سیگنال) | متوسط تا بالا (در اثر Latency Spikes لحظهای) | متوسط (نیازمند ابزارهای با امکان بازنشانی خودکار) |
| VDSL | خوب (پایدار در مسافتهای کوتاه کافو) | متوسط | متوسط به پایین |
| فیبر نوری (FTTH) | عالی (پایداری میلیثانیهای و حداقل جیتر) | بسیار پایین | بسیار ناچیز (بهترین گزینه ارسال بدون وقفه) |
تفاوت سرعت دانلود و آپلود؛ چرا آپلود همیشه کندتر است؟
بسیاری از کاربران هنگام سنجش خط خود تعجب می کنند که چرا با وجود سرعت دریافت بالا، فرآیند ارسال داده بسیار کند و آسیب پذیر پیش می رود. پاسخ این معما در معماری نامتقارن پهنای باند (Asymmetric Bandwidth) نهفته است. در فناوری های رایج خطوط مشترکین دیجیتال نظیر ADSL2+ و حتی VDSL، زیرساخت ارتباطی به صورت ذاتا نامتقارن طراحی شده است. واژه ی Asymmetric در نام Asymmetric Digital Subscriber Line بیانگر همین مفهوم بنیادین است: پهنای باند فرکانسی سیم مسی میان داده های دانلودی و آپلودی به نسبت مساوی توزیع نشده است. در صورتی که علاقه دارید بدونید پهنای باند چیست و چطوری میشود آن را ارتقا داد و با مشکلات اون آشنا بشوید حتما مقاله پهنای باند چیست؟ در سایت نیکس فایل را مطالعه کنید.
در این سیستم ها، بیش از ۸۰ تا ۹۰ درصد از طیف فرکانسی کابل به ترافیک رو به پایین (Downstream) اختصاص دارد؛ زیرا الگوی مصرف ۹۵ درصد کاربران عادی، دریافت محتوا (تماشای ویدیو، وب گردی و دانلود نرم افزار) است. سهم اندک باقی مانده از طیف به ترافیک رو به بالا (Upstream) واگذار می شود. در خطوط خانگی، نسبت دانلود به آپلود معمولاً ۱ به ۸ یا حتی ۱ به ۱۰ است؛ بدین معنا که روی یک سرویس ۱۶ مگابیتی، حداکثر سرعت آپلود ADSL به زحمت به ۱ یا نهایتاً ۲ مگابیت بر ثانیه می رسد.
علاوه بر ساختار فرکانسی، محدودیت گیت وی اپراتورها و اولویت بندی مصرف بسته ها در شبکه هسته ISPها نیز عامل کندی است. به دلیل هزینه بر بودن ترافیک آپ استریم روی گیت وی های بین الملل، اپراتورها پکت های ارسالی را تحت سیاست های Traffic Shaping محدودتر نگه می دارند. برای دستیابی به جهش در سرعت و افزایش سرعت آپلود واقعی، گذار از فناوری های مسی و به کارگیری خطوط متقارن نظیر اینترنت FTTH (فیبر نوری تانوما) الزامی است؛ جایی که پهنای باند ارسال و دریافت به صورت ۱:۱ و با سقف های چندصد مگابیتی عرضه می شود.
نقش خطاهای سرور (HTTP 413 و Connection Timeout) در توقف انتقال
فرآیند ارسال داده یک توافق دوسویه میان کلاینت (مرورگر یا نرم افزار فرستنده) و Web Server میزبان است. حتی اگر خط اتصال اینترنت شما کاملاً پایدار و بدون افت پکت باشد، پیکربندی های امنیتی و محدودیت های نرم افزاری سمت سرور می توانند به طور خودکار جریان انتقال را منهدم کنند. مهم ترین بازدارنده ها در این لایه، سرویس دهنده های لبه مانند Nginx، Apache یا مفسرهای پردازشی مانند PHP-FPM هستند.
هنگامی که با ارور 413 یا همان خطای Payload Too Large روبه رو می شوید، پیام سرور صریح است: حجم فایلی که در بدنه درخواست (Request Body) ارسال کرده اید، از سقف تعیین شده در کانفیگ سرور فراتر رفته است. برای مثال، مقدار پیش فرض دایرکتیو client_max_body_size در سرور Nginx تنها ۱ مگابایت است. چنانچه مدیر هاست این متغیر را برای پذیرش بایت های چند گیگابایتی پیکربندی نکرده باشد، به محض اینکه جریان داده از سقف عبور کند، سرور بلافاصله با کد وضعیت ۴۱۳ به ارتباط خاتمه می دهد.
سوی دیگر این اختلالات، خطاهای ناشی از پایان مهلت انتظار یا خطای Connection Timeout در آپلود است. اگر سرعت ارسال کاربر به دلیل کندی شبکه کاهش یابد، زمان لازم برای دریافت بسته ها طولانی تر از متغیر max_execution_time و سقف های تایم اوت وب سرور (نظیر کدهای 504 Gateway Timeout یا 408 Request Timeout) شده و ارتباط قطع می گردد. جدول زیر ماهیت دقیق این کدهای بازدارنده را در حین آپلود نشان می دهد:
| کد وضعیت HTTP | عنوان استاندارد خطا | علت اصلی در لایه آپلود | راهکار فنی رفع مشکل |
|---|
| HTTP 413 | Payload Too Large | اندازه فایل بیش از متغیر client_max_body_size است | افزایش سقف حجم در Nginx یا .htaccess / فعالسازی Chunked Upload |
| HTTP 408 | Request Timeout | کلاینت در مهلت مقرر ارسال استریم داده را کامل نکرده است | افزایش مقدار KeepAliveTimeout و بررسی کیفیت خط اینترنت |
| HTTP 504 | Gateway Timeout | وبسرور فرانتاند منتظر پردازش ماند و پاسخی از وبسرور بکاند نگرفت | افزایش fastcgi_read_timeout یا proxy_read_timeout |
| HTTP 499 | Client Closed Request | ارتباط پیش از پاسخ کامل سرور، از سوی کلاینت (یا بر اثر قطع نت) بسته شد | رفع قطعی مودم، جلوگیری از بسته شدن مرورگر، بررسی فایروال |
سوالات متداول: خطاهای رایج در هنگام آپلود فایل با حجم بالا
مهم ترین روش ها و ابزارهای آپلود فایل حجیم با قابلیت ادامه (Resume)
مکانیسم آپلود با قابلیت Resume یک استاندارد ارتباطی پایدار است که جریان یکپارچه و شکننده ی داده را به قطعات کوچک تر قابل مدیریت تبدیل می کند تا در صورت بروز هرگونه قطعی شبکه، ارسال داده از نخستین بایت از دست رفته ادامه یابد، نه از صفر. در پروتکل های سنتی وب، ارسال داده به صورت یکپارچه صورت می گیرد و هرگونه اختلال در اتصال، کل جریان را باطل می کند. در نقطه مقابل، رویکرد انتقال قطعه قطعه یا Chunked Transfer Encoding فایل های چند گیگابایتی را به بلوک های مجزا تقسیم کرده و با بهره گیری از هدرهای استاندارد نظیر HTTP Range Header، وضعیت هر بلوک را به صورت تفکیک شده ثبت می کند.
اساس کار این فناوری بر پایه ی حفظ دائمی وضعیت یا State Persistence بنا شده است. سرور پس از دریافت موفقیت آمیز هر قطعه از داده، مقدار آفست بایتی (Byte Offset) دریافت شده را به کلاینت اعلام و ذخیره می کند. در نتیجه، هنگام قطعی ناگهانی شبکه، سیستم کلاینت بلافاصله درخواست بررسی آخرین بایت ثبت شده را ارسال کرده و فرآیند انتقال محتوای جزئی یا Partial Content را دقیقاً از نقطه توقف بازمی یابد. این چرخه، سازوکار اصلی هر نرم افزار آپلود بدون قطعی است که نیاز به مداخله کاربر را به حداقل رسانده و شرایط ادامه خودکار آپلود پس از وصل مجدد اینترنت را از طریق تکه تکه کردن جریان داده فراهم می سازد.
برای انتخاب دقیق ساختار انتقال و یافتن ابزار ایده آل متناسب با نیاز فنی خود، مشخصات پروتکل ها و نرم افزارهای برتر مبتنی بر آپلود فایل با امکان توقف و ادامه در جدول زیر گردآوری شده است:
| ابزار / پروتکل | پروتکل زیرساختی | سقف حجم هر فایل | نیاز به نصب کلاینت | سازوکار مدیریت پایداری کانکشن |
|---|
| TUS Protocol | بر بستر HTTP/1.1 و HTTP/2 | نامحدود (وابسته به کانفیگ سرور) | کتابخانه جاوااسکریپت / کلاینت سبک | استفاده از متدهای PATCH و محاسبه خودکار Upload-Offset |
| FileZilla | FTP / SFTP | نامحدود (وابسته به فایلسیستم سرور) | بله (نرمافزار دسکتاپ) | صدور دستور REST و ارسال مداوم پکتهای Keep-Alive |
| Google Drive Desktop | موتور اختصاصی همگامسازی ابری | ۵ ترابایت برای هر فایل | بله (برای قابلیت Resume کامل) | هش کردن بلاکهای فایلی و سنک پسزمینه با توکن محلی |
| Dropbox Sync | Block-level Synchronization | ۲ ترابایت در نسخه دسکتاپ | بله (جهت پردازش موازی بلاکها) | |
پروتکل TUS چیست و چگونه مشکل قطع ارتباط را حل می کند؟
در میان راهکارهای توسعه یافته بر بستر وب مدرن، پروتکل TUS استانداردی سرآمد و متن باز است که توسط اعضای TUS Community با هدف حل دائمی مسئله قطعی آپلود در بسترهای ناپایدار شبکه طراحی شد. این پروتکل بر پایه ی یک معماری بازنمودگر حالت یا RESTful Architecture استانداردسازی شده و رفتارهای مربوط به بارگذاری تکه ای را فارغ از نوع زبان برنامه نویسی سمت بک اند، به صورت یکپارچه تعریف می کند. تا پیش از معرفی TUS، هر سامانه ای رویکرد اختصاصی و اغلب شکننده ای برای چانک بندی فایل ها پیاده سازی می کرد که عمدتاً در برابر افت مکرر پکت ها مقاومت پایینی داشت.
معماری این پروتکل از دو بخش مکمل شامل کتابخانه سمت فرستنده (Tus Client) و پردازنده سمت میزبان (Tus Server) تشکیل می شود. فرآیند انتقال در چارچوب یک ارسال مقاوم در برابر خرابی شبکه طی گام های ساختاریافته زیر به سرانجام می رسد:
- آغاز نشست و رزرو فضا: کلاینت یک درخواست با متد POST ارسال کرده و مشخصاتی از قبیل حجم کل، نوع محتوا و متادیتای فایل را معرفی می کند. سرور در پاسخ، یک شناسه یکتا در قالب URL اختصاصی آپلود صادر می کند.
- ارسال قطعات داده (Streaming Chunks): کلاینت فایل را به بلوک های مجزا تقسیم کرده و آن ها را با استفاده از متد سفارشی PATCH به URL اختصاصی ارسال می دارد. در بدنه هر درخواست، متغیر Upload-Offset قرار دارد که تعیین می کند این قطعه از کجای فایل آغاز می شود.
- اعتبارسنجی قطعات ارسالی (Checksum Verification): سرور هم زمان با ذخیره سازی، مقدار هش (Checksum) هر قطعه دریافتی را بر اساس الگوریتم هایی نظیر SHA-1 یا MD5 ارزیابی می کند تا از عدم تغییر داده یا عدم رخداد خرابی در طول مسیر اطمینان یابد.
- بازیابی اتصال پس از قطعی: در صورت بروز خاموشی یا قطع سوکت اینترنت، ارتباط موقتاً مسدود می شود. پس از بازگشت سیگنال، Tus Client با یک درخواست سبک HEAD، مقدار Upload-Offset جاری را از سرور استعلام می کند. به این ترتیب، سرور اعلام می دارد که برای نمونه تا بایت ۳,۵۰۰,۰۰۰ را بدون نقص در اختیار دارد؛ کلاینت بلافاصله جریان انتقال را از بایت ۳,۵۰۰,۰۰۱ آغاز می نماید، بدون آنکه حتی یک مگابایت تکراری ارسال شود.
این فرایند ساخت یافته تضمین می کند که حتی در پرنوسان ترین بسترهای اینترنتی، توقف و ادامه آپلود بر بستر زیرساخت وب بدون کمترین اتلاف پهنای باند و بدون وابستگی به اپلیکیشن های پیچیده کاربردی محقق گردد.
استفاده از نرم افزارهای مدیریت پروتکل FTP/SFTP (آموزش با FileZilla)
پروتکل های انتقال مستقیم فایل نظیر پروتکل انتقال فایل (FTP) و نگارش امن آن بر بستر شل امنیتی یا SFTP، از اصیل ترین ابزارهای مهندسی شبکه برای جابه جایی فایل های بسیار پرحجم به شمار می روند. نرم افزار متن باز FileZilla به عنوان یک FTP Client قدرتمند، قابلیت های سطح پایینی برای مدیریت سوکت های انتقال ارائه می دهد که مرورگرهای وب فاقد آن هستند. پایداری بالا، دسترسی مستقیم به سیستم فایل و قابلیت مدیریت دایرکتوری های تو در تو، این نرم افزار را به گزینه ای ایده آل برای آپلود دایرکتوری حجیم تبدیل کرده است.
برخلاف وب فرم ها، در فرآیند آپلود از طریق FTP کانال ارسال دستورات کنترلی (Port 21 در FTP یا Port 22 در SFTP) از کانال داده (Data Channel) کاملاً مجزا است. در صورت بهره گیری از پروتکل امن SFTP بر بستر هسته SSH، جریان تمام بایت های ارسالی با کلیدهای نامتقارن رمزگذاری شده و انتقال امن پورت ۲۲ تضمین می شود. مهم ترین مزیت عملیاتی این روش، فعال سازی فرمان ازسرگیری یا File Transfer Resume است؛ دستوری به نام REST که کلاینت به سرور ارسال کرده و تقاضای ثبت نشانگر در یک موقعیت بایتی خاص را پیش از ادامه ارسال مطرح می سازد.
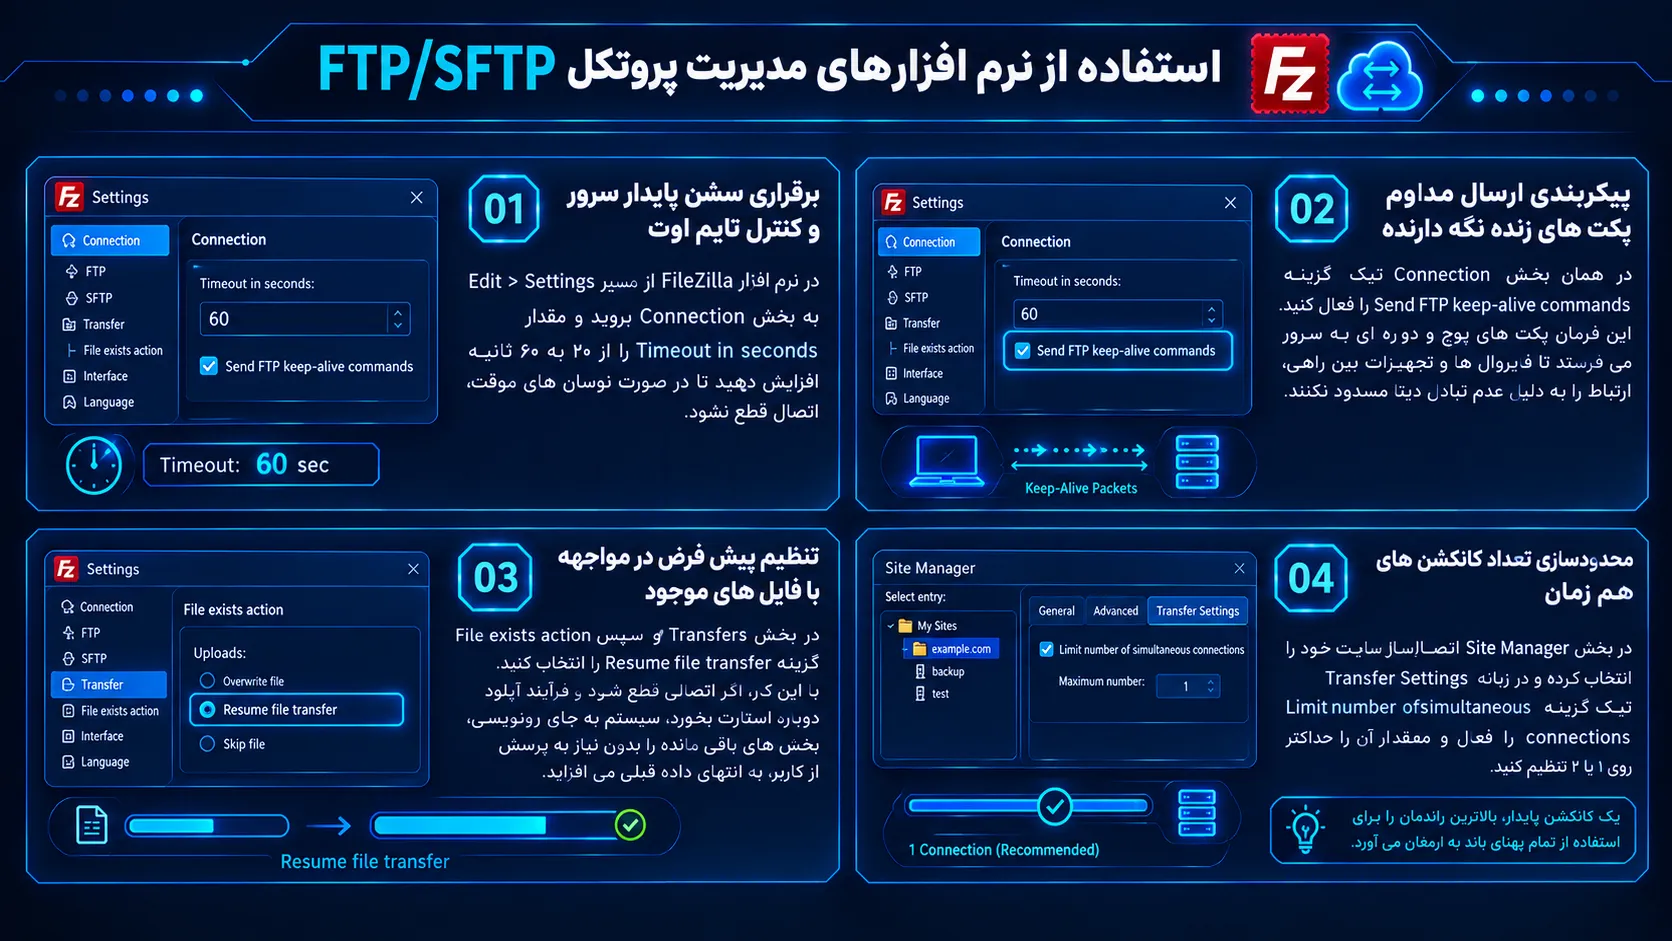
برای راه اندازی شرایط ایده آل و اجرای دقیق تنظیم Resume در فایل زیلا جهت جلوگیری از قطع نشست های طولانی، گام های اجرایی زیر را در نرم افزار پیاده سازی کنید:
- برقراری سشن پایدار سرور و کنترل تایم اوت: نرم افزار FileZilla را باز کنید و از نوار بالا به مسیر Edit و سپس Settings وارد شوید. در زبانه Connection، مقدار گزینه Timeout in seconds را از مقدار پیش فرض ۲۰ ثانیه به ۶۰ ثانیه افزایش دهید تا در صورت نوسان های موقت، اتصال قطع نشود.
- پیکربندی ارسال مداوم پکت های زنده نگه دارنده: در همان بخش Connection، تیک گزینه Send FTP keep-alive commands را فعال کنید. اجرای این فرمان پکت های پوچ و دوره ای به سمت سرور می فرستد تا فایروال ها و تجهیزات بین راهی، ارتباط را به دلیل عدم تبادل دیتا در خط فرمان مسدود نکنند.
- تنظیم پیش فرض در مواجهه با فایل های موجود: در ستون سمت چپ پنل تنظیمات، به بخش Transfers و سپس File exists action بروید. در زیر بخش “Uploads”، گزینه Resume file transfer را انتخاب کنید. با این کار، اگر اتصالی قطع شود و فرآیند آپلود فایل با FileZilla مجدداً استارت بخورد، سیستم به جای رونویسی (Overwrite)، بخش های باقی مانده را بدون نیاز به پرسش از کاربر بر انتهای داده قبلی می افزاید.
- محدودسازی تعداد کانکشن های هم زمان: در بخش Site Manager، اتصال سایت خود را انتخاب کرده و در زبانه Transfer Settings، تیک گزینه Limit number of simultaneous connections را فعال و مقدار آن را حداکثر روی ۱ یا ۲ تنظیم کنید. استفاده از چند کانکشن هم زمان برای فایل های بسیار سنگین می تواند سرور را دچار اختلال صف بندی کند، درحالی که یک کانکشن پایدار، بالاترین راندمان را برای استفاده از تمام پهنای باند به ارمغان می آورد.
سوالات متداول: پایداری کانکشن و قابلیت Resume
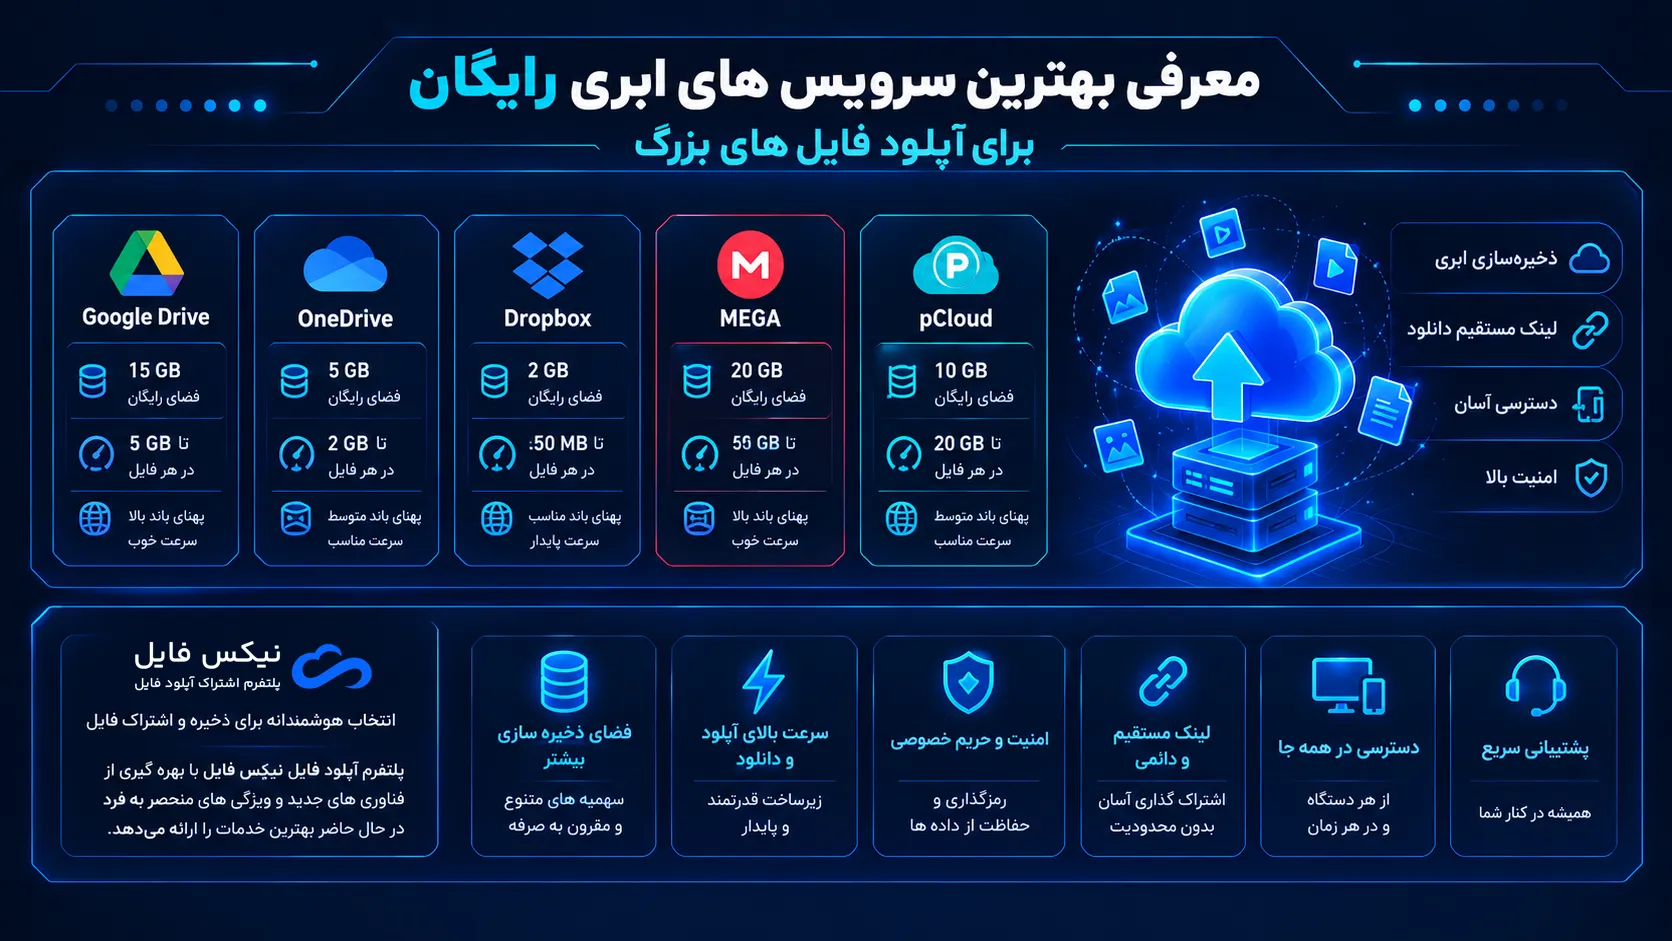
معرفی بهترین سرویس های ابری رایگان برای آپلود فایل های بزرگ
انتخاب بستری مطمئن از میان بهترین سایت های آپلود فایل حجیم به شما اجازه می دهد تا بدون دغدغه بابت افت ناگهانی ارتباط، داده های چند گیگابایتی خود را در یک فضای ابری رایگان ذخیره کرده و پیوند دسترسی مستقیم یا Direct URL آن را با سایرین به اشتراک بگذارید؛ سرویس های شاخصی نظیر Google Drive، Microsoft OneDrive، Dropbox، MEGA و pCloud با تخصیص سهمیه ذخیره سازی متنوع (Cloud Storage Allocation) و تعریف سقف مشخص برای هر تراکنش (Free Tier Capacity)، زیرساخت های متفاوتی را از نظر سهمیه پهنای باند ماهانه (Bandwidth Quota)، سرعت سرورهای ذخیره سازی، سقف مجاز رایگان و ماندگاری لینک دانلود ارائه می دهند تا فرآیند آپلود رایگان فایل پرحجم با حداکثر پایداری انجام شود. پلتفرم آپبود فایل نیکس فایل NixFile هم با بهره گیری از فناوری های جدید و ویژگی های بسیار منحصر به فرد در مقابل نمونه های خارجی و داخل در حال حاضر بهترین خدمات را ارائه میدهد.
چنانچه مایلید مقایسه تحلیلی سقف حجم، ماندگاری و سرعت این پلتفرم ها را با جزئیات کامل بررسی کنید، ما یک مقاله کامل و جامع در مورد بهترین سایت های آپلود فایل خارجی تهیه کرده ایم که می توانید آن را به همراه راهنمای تخصصی در سایت نیکس فایل پیدا کنید.
ابزارهای انتقال سریع فایل نظیر به نظیر (P2P) بدون آپلود روی سرور ثالث
ارسال فایل های چند ده یا چند صد گیگابایتی بر روی سرویس های ابری سنتی همواره با دو چالش بزرگ روبه رو است: زمان بر بودن فرآیند دو مرحله ای (آپلود کامل توسط فرستنده و سپس دانلود کامل توسط گیرنده) و اعمال محدودیت فضا در پلن های رایگان. فناوری ارسال فایل P2P یا Peer-to-Peer این ساختار سنتی کلاینت-سرور را دگرگون ساخته است. در روش انتقال فایل بدون سرور، فایل روی هیچ سرور، دیتابیس یا فضای ابری ثالث ذخیره نمی شود و فرآیند انتقال به صورت یک جریان داده ای فرار یا Ephemeral Transfer پیاده سازی می گردد؛ سازوکاری که در معماری وب به آن Zero Server Storage می گویند.
بستر فنی این فناوری مبتنی بر پروتکل ارتباطی استاندارد WebRTC است. از طریق این پروتکل، یک تونل مرورگر به مرورگر مستقیم یا Direct Browser Tunnel میان سیستم فرستنده و گیرنده ایجاد می شود. به محض اینکه گیرنده بر روی لینک اختصاصی کلیک کند، بسته های داده هم زمان با خوانده شدن از دیسک فرستنده، از طریق کانال داده رمزنگاری شده عبور کرده و روی سیستم گیرنده بازنویسی می شوند؛ این امر امکان ارسال فایل حجم نامحدود رایگان را بدون نگرانی از پر شدن هاست میسر می سازد.
برای اجرای موفقیت آمیز انتقال فایل های ۱۰۰ گیگابایتی بدون افت کیفیت یا قطعی از طریق پروتکل WebRTC، چهار گام زیر پیاده سازی می شود:
- انتخاب فایل در مرورگر فرستنده: فایل بدون آپلود شدن به سرور، توسط مرورگر خوانده شده و یک کانال داده نظیر به نظیر (RTCDataChannel) ساخته می شود.
- تولید شناسه پیوند یکپارچه: یک لینک موقت حاوی اطلاعات نگاشت ارتباطی برای گیرنده تولید می گردد.
- برقراری ارتباط مستقیم هم زمان: گیرنده پیوند را باز کرده و با دست دادن دیجیتال (Signaling)، تونل مستقیم رمزنگاری شده بدون واسطه سرور میان دو مرورگر باز می شود.
- جریان داده پیوسته: داده ها به شکل مستقیم جریان پیدا می کنند، بدون آنکه حتی یک بایت داده در سرور میانی ذخیره گردد؛ با این شرط اساسی که تب مرورگر هر دو کاربر تا اتمام انتقال باز بماند.
به دلیل حذف فرآیند ذخیره در سرور و عدم محدودیت حجم، سرعت انتقال صرفاً محدود به حداکثر پهنای باند آپلود فرستنده و دانلود گیرنده است؛ هرچند یک وابستگی عملکردی مهم وجود دارد: فرآیند ارسال وابسته به بستگی مستقیم به باز ماندن صفحه در هر دو سیستم است. در جدول زیر، بهترین ابزارهای انتقال نظیر به نظیر و پلتفرم های ترکیبی از نظر ساختار اجرایی مقایسه شده اند:
| نام ابزار | نیاز به باز ماندن تب | نوع رمزگذاری داده | مدت انقضای لینک | سقف انتقال رایگان |
|---|
| ToffeeShare | بله (انتقال ۱۰۰٪ P2P بر بستر مرورگر) | End-to-End (DTLS/SRTP) | بلافاصله پس از بستن تب | کاملاً نامحدود |
| Wormhole | خیر برای فایلهای زیر ۵ گیگ / بله برای فایلهای بالای ۵ تا ۱۰ گیگابایت | End-to-End (کلید رمزنگاری در هش URL) | ۲۴ ساعت یا ۱۰۰ بار دانلود | تا ۱۰ گیگابایت |
| Filemail | خیر (آپلود موقت بر بستر سرورهای UDP) | رمزنگاری دومرحلهای و رمز عبور اختیاری | تا ۷ روز در نسخه رایگان | ۵۰ گیگابایت |
| Send Anywhere | بر اساس انتخاب (حالت ۶ رقمی P2P بدون ذخیره / حالت لینک ذخیرهساز ۴۸ ساعته) | SSL/TLS و رمزگذاری پیشرفته پکتها | ۴۸ ساعت برای حالت لینک / ۱۰ دقیقه برای کد مستقیم | |
تافی شیر (ToffeeShare)؛ ارسال نامحدود فایل به صورت مستقیم و رمزنگاری شده
در میان ابزارهای مبتنی بر مرورگر، پلتفرم ToffeeShare نمونه بارز یک زیرساخت انتقال فایل بدون واسطه است. این ابزار به طور کامل بر پایه بستر WebRTC Data Channel فعالیت می کند و از الگوریتم های استاندارد DTLS/SRTP برای تامین امنیت در لایه تبادل بهره می گیرد؛ رویکردی که تضمین کننده رمزنگاری در مسیر یا In-Transit Encryption به شکل سرتاسری است. در این شیوه، اطلاعات تنها در مبدا و مقصد قابل رمزگشایی هستند و حتی سازندگان این وب سایت دسترسی به بایت های رد و بدل شده ندارند.
فرآیند کار با ToffeeShare بدون نیاز به نصب هرگونه افزونه یا ورود به حساب کاربری انجام می پذیرد. برای ارسال فایل بدون محدودیت حجم، مراحل زیر دنبال می شود:
- ورود به سایت رسمی تافی شیر و کشیدن فایل پرحجم به درون پنجره مرورگر؛
- تولید شناسه اختصاصی انتقال در قالب یک لینک مستقیم امن و یک کد پاسخ سریع (QR Code)؛
- اشتراک گذاری لینک یا QR کد با گیرنده برای برقراری ارتباط پایپ مستقیم (Direct Pipe)؛
- باز ماندن پنجره مرورگر در سیستم فرستنده هم زمان با استریم شدن محتوا در سیستم مقصد تا رسیدن نوار پیشرفت به ۱۰۰ درصد.
مهم ترین خصیصه فنی این متد، ایجاد اتصال نظیر به نظیر خالص یا Peer Connection است. این مکانیزم با بهره گیری از اتصال بی واسطه دو دستگاه، بدون پرداخت هیچ گونه هزینه اشتراک و با عدم مصرف هاست، انتقال فایل های ۲۰۰ گیگابایتی یا حتی سنگین تر را بدون محدودیت میسر می سازد؛ مشروط بر آنکه اتصال اینترنت هیچ یک از دو طرف در طول پردازش قطع نگردد و حفظ تب مرورگر تا اتمام انتقال به دقت رعایت شود.
پلتفرم Wormhole و Filemail؛ سقف حجم بالا و سرعت انتقال استثنایی
برای سناریوهایی که کاربران امکان آنلاین ماندن هم زمان یا باز نگه داشتن تب مرورگر را ندارند، راهکارهای ترکیبی نظیر پلتفرم های Wormhole و Filemail توسعه یافته اند. این دو سرویس با تلفیق پروتکل های بهینه سازی سرعت و پروتکل های توزیع موقت، فایل های حجیم را جابه جا می کنند.
هنگام کار با سرویس Wormhole، تا سقف ۵ گیگابایت فایل روی سرورهای امن ذخیره شده و با سرعت فوق العاده بالا به اشتراک گذاشته می شود؛ درحالی که برای فایل های بین ۵ تا ۱۰ گیگابایت، پلتفرم به طور خودکار به حالت WebRTC P2P سوئیچ می کند تا پهنای باند سرور اشباع نشود. پلتفرم ورم هول با پیاده سازی مکانیزم انقضای خودکار (Automated Expiration)، فایل را پس از مدت معین (معمولاً ۲۴ ساعت) یا پس از تعداد دفعات مشخص دانلود، از سیستم پاکسازی می کند و محتوا همواره تحت رمزنگاری سرتاسری (End-to-End Encryption) باقی می ماند.
از سوی دیگر، برای ارسال اسناد فنی بزرگ و پروژه های کاری تا سقف ۵۰ گیگابایت، گزینه ارسال فایل ۵۰ گیگ با Filemail یک استاندارد شناخته شده است. این سرویس به جای تکیه بر ارتباط کند HTTP TCP، از شتاب دهنده های اختصاصی مبتنی بر پروتکل UDP یا اصطلاحاً UDP Acceleration استفاده می کند؛ این Accelerated Protocol با دور زدن محدودیت های گلوگاهی Latency، داده را با حداکثر ظرفیت واقعی لینک اینترنت جابه جا می سازد. از ویژگی های عملیاتی فایل میل می توان به امکان دانلود فوق سریع قبل از انقضا و همچنین قابلیت ارسال به صورت پیوست ایمیل بدون محدودیت اشاره کرد؛ ویژگی هایی که آن را بدون نیاز به ساخت حساب کاربری، به بستری منعطف برای جابه جایی اسناد چند گیگابایتی تبدیل کرده است.
سوالات متداول: امنیت و محدودیت های روش های انتقال نظیر به نظیر
آموزش فشرده سازی و پارت بندی فایل با WinRAR و 7-Zip برای آپلود پایدار
یکی از مطمئن ترین راهکارهای مهندسی شده برای مهار ناپایداری های شبکه و رفع دائمی دغدغه قطعی ارتباط، آماده سازی فایل ها پیش از شروع فرآیند ارسال است. در این شیوه، با استفاده از نرم افزارهای استاندارد آرشیو نظیر WinRAR (توسعه یافته توسط RARLAB) و ابزار متن باز 7-Zip (خلق شده توسط Igor Pavlov)، جریان یکپارچه داده به قطعات مستقل خرد می شود؛ تکنیکی که در ساختار این نرم افزارها تحت عنوان تقسیم به قطعات مجزا یا Split to Volumes شناخته می شود. با بهره گیری از قابلیت پارت بندی با WinRAR یا تنظیم الگوریتم های پیشرفته فشرده سازی بر پایه فرمت آرشیو (Archive Format)، تنظیم بهینه متغیر اندازه دیکشنری (Dictionary Size) و در صورت لزوم استفاده محتاطانه از حالت Solid Archive، نه تنها می توان به هدف کم کردن حجم فایل برای آپلود دست یافت، بلکه مدیریت ریسک نوسان سرعت نیز به بالاترین سطح می رسد.
مزیت بنیادین رویکرد تقسیم فایل بزرگ به چند تکه در پایداری ارسال است؛ به عنوان مثال، با شکستن فایل به پارت های ۵۰۰ مگابایتی، در صورت افت ناگهانی خط اینترنت، فقط همان قطعه ۵۰۰ مگابایتی مجدداً بارگذاری می شود و کل پروژه چند گیگابایتی از دست نخواهد رفت. افزون بر این، با افزودن رکورد بازیابی اطلاعات (Recovery Record)، می توان از سلامت بسته های داده در برابر ارورهای حین انتقال محافظت کرد. اندازه های پیشنهادی پارت بندی متناسب با نوع دسترسی به شبکه در جدول زیر خلاصه شده است:
| نوع اتصال اینترنت | اندازه پیشنهادی هر پارت (Volume Size) | دلیل فنی انتخاب سایز |
|---|
| خطوط ADSL2+ / VDSL نویزی | ۱۰۰ الی ۲۰۰ مگابایت | کاهش ریسک تایم اوت بر اثر افت پکت و نوسان مداوم SNR |
| اینترنت همراه (4G / TD-LTE) | ۵۰۰ مگابایت الی ۱ گیگابایت | بهره گیری حداکثری از پهنای باند بافر در ساعات پایداری شبکه |
| فیبر نوری متقارن (FTTH) | ۲ الی ۴ گیگابایت | پایداری بالای نشست TCP و کمترین احتمال افت نشست انتقال |
مطالعه راهنمای گام به گام و تکمیلی: برای یادگیری صفر تا صد مراحل ساخت آرشیو، نحوه پسوردگذاری امن و استخراج داده ها در پلتفرم های مختلف، پیشنهاد می کنیم به مقاله جامع «ساخت فایل زیپ در کامپیوتر، گوشی و آنلاین + آموزش رمزگذاری» مراجعه کنید تا با جزئیات تصویری و ترفندهای پیشرفته این حوزه آشنا شوید.
راهکارهای رفع خطای تایم اوت و قطعی آپلود در هاست و وردپرس (مخصوص وبمسترها)
در مدیریت وب سایت ها، مواجهه با خطاهای توقف انتقال حین آپلود فایل حجیم در هاست یکی از چالش های فنی متداول است که معمولاً به دلیل محدودیت های پیش فرض در لایه وب سرور یا تنظیمات مفسر PHP رخ می دهد. سیستم های مدیریت محتوا نظیر WordPress به همراه کنترل پنل های میزبانی وب مانند cPanel و DirectAdmin، برای مدیریت بهینه منابع سرور از سقف های مشخصی در تخصیص حافظه و زمان پردازش استفاده می کنند. در صورت فراتر رفتن حجم بسته های ارسالی از آستانه های تعریف شده، انتقال داده پیش از ذخیره سازی نهایی متوقف می شود. برای افزایش حجم آپلود وردپرس و رفع ارور آپلود cPanel، گام بنیادین اصلاح پیکربندی وب سرور (نظیر Apache یا Nginx) و بازتنظیم متغیرهای کلیدی مفسر است تا رفع محدودیت رسانه وردپرس میسر شده و از بروز تایم اوت در آپلود قالب و دیتابیس جلوگیری به عمل آید.
برای اعمال این تغییرات در سطح هاست، متغیرهای اصلی PHP نظیر سقف مجاز فایل ارسالی (upload_max_filesize)، بیشینه حجم مجاز کل داده های فرم (post_max_size)، آستانه حافظه موقت پردازش (memory_limit) و مهلت زمانی اجرای اسکریپت پیش از قطعی (max_execution_time) از طریق فایل های پیکربندی یا فایل های راهنما در ریشه هاست نظیر .htaccess بازنویسی می شوند. جدول زیر مقادیر پیشنهادی برای پایدارسازی این متغیرها متناسب با اندازه فایل های مدنظر را نمایش می دهد:
| حجم فایل ورودی | مقدار upload_max_filesize | مقدار post_max_size | مقدار memory_limit | مقدار max_execution_time |
|---|
| تا ۱۲۸ مگابایت | 128M | 128M | 256M | ۳۰۰ ثانیه |
| تا ۲۵۶ مگابایت | 256M | 256M | 512M | ۶۰۰ ثانیه |
| تا ۱ گیگابایت | 1024M | 1024M | 1024M | |
جهت افزایش سریع سقف آپلود وب سایت به ۲۵۶ مگابایت در وب سرورهای آپاچی، افزودن قطعه کد چهارخطی زیر به ابتدای فایل .htaccess در پوشه ریشه (public_html) استانداردترین راه حل به شمار می رود:
راهنمای جامع عیب یابی وبمسترها: اگر با وجود اعمال این تغییرات، همچنان با خطاهای ناشناخته نظیر ارور پوشه موقت، خطای HTTP در کتابخانه پرونده های چندرسانه ای یا محدودیت دسترسی مواجه می شوید، بررسی دقیق تر کدهای خطا و راهکارهای تخصصی را در مقاله جامع و تکمیلی ما با عنوان «آپلود نشدن فایل در وردپرس | علت ها و راه حل ها» مطالعه کنید.
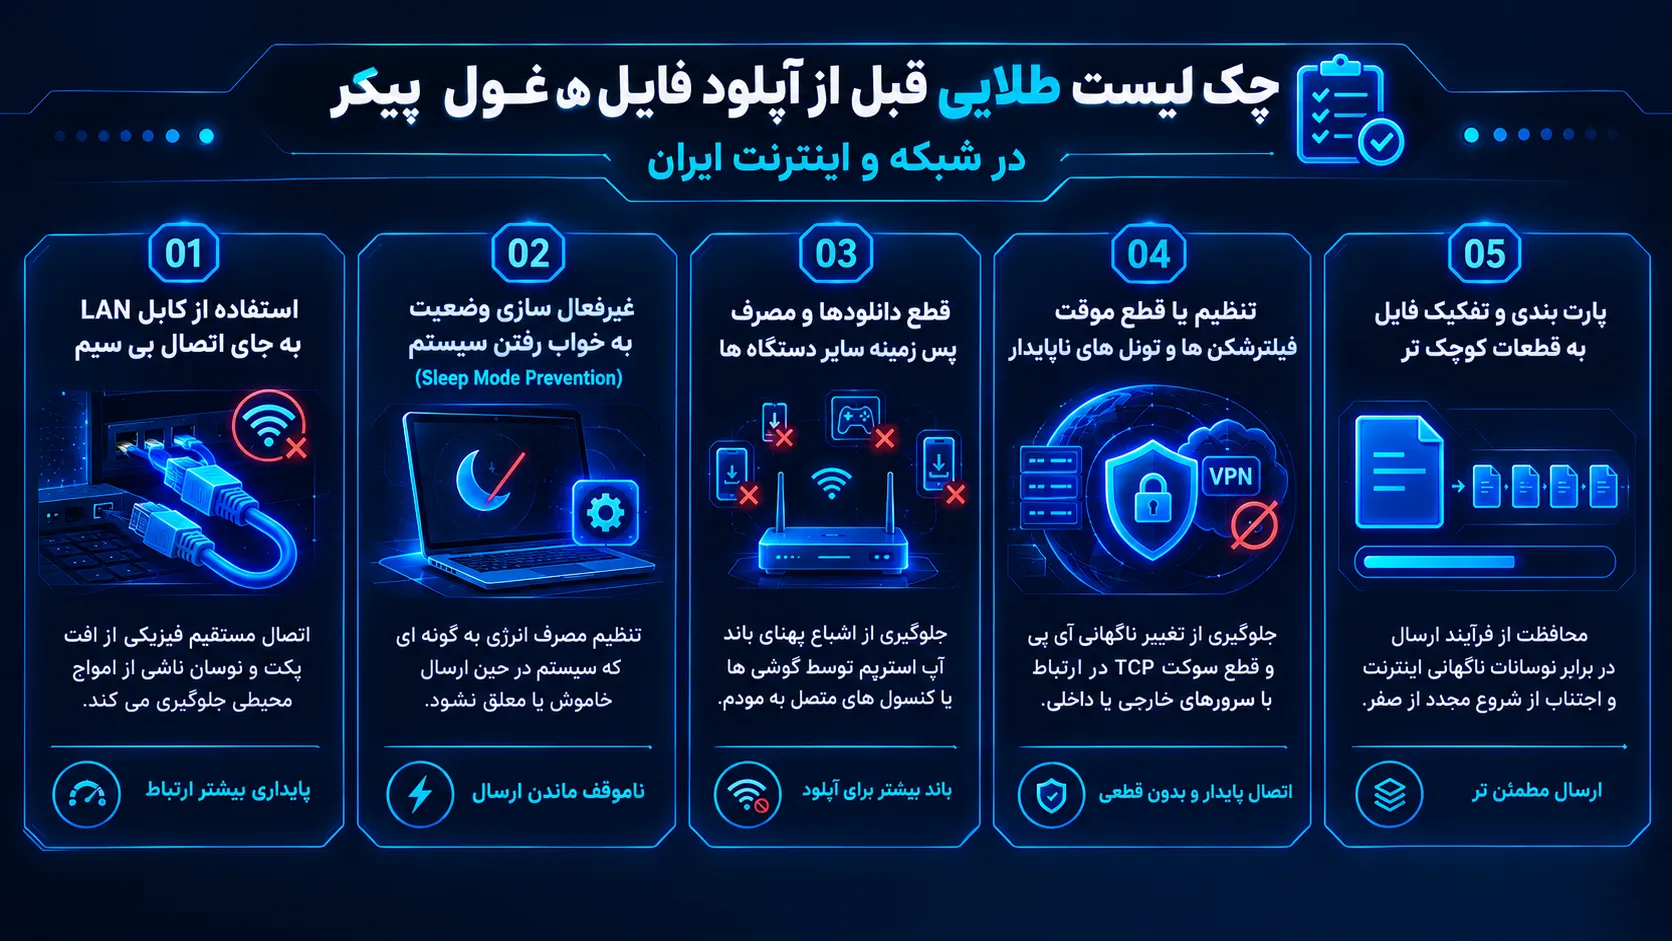
چک لیست طلایی قبل از آپلود فایل های غول پیکر در شبکه و اینترنت ایران
فرآیند ارسال داده های حجیم بر بستر ارتباطی داخل کشور همواره با چالش هایی نظیر نوسان جیتر (Jitter Reduction)، نویز بستر و تداخل تجهیزات محلی همراه است. برای پیاده سازی اصولی ترین راهنمای آپلود فایل سنگین و دستیابی به بالاترین راندمان با تکیه بر ترفندهای آپلود سریع، پیش از زدن دکمه ارسال باید محیط نرم افزاری و سخت افزاری را آماده سازی کرد. با اعمال پروتکل های مدیریت پهنای باند و پیکربندی اولویت بندی پکت ها در مودم (QoS Setup)، ریسک بروز خطا به حداقل می رسد تا فرآیند جلوگیری از قطع شدن اینترنت موقع آپلود تضمین گردد.
پیش از شروع ارسال داده های چند گیگابایتی، رعایت دقیق این ۵ اقدام حیاتی درصد موفقیت فرآیند را به بالاترین سطح ممکن می رساند:
- استفاده از کابل LAN به جای اتصال بی سیم: اتصال مستقیم فیزیکی از افت پکت و نوسان ناشی از امواج محیطی جلوگیری می کند؛
- غیرفعال سازی وضعیت به خواب رفتن سیستم (Sleep Mode Prevention): تنظیم مصرف انرژی به گونه ای که سیستم در حین ارسال خاموش یا معلق نشود؛
- قطع دانلودها و مصرف پس زمینه سایر دستگاه های متصل به شبکه: جلوگیری از اشباع پهنای باند آپ استریم توسط گوشی ها یا کنسول های متصل به مودم؛
- تنظیم یا قطع موقت فیلترشکن ها و تونل های ناپایدار: جلوگیری از تغییر ناگهانی آی پی و قطع سوکت TCP در ارتباط با سرورهای خارجی یا داخلی؛
- پارت بندی و تفکیک فایل به قطعات کوچک تر: محافظت از فرآیند ارسال در برابر نوسانات ناگهانی اینترنت و اجتناب از شروع مجدد از صفر.
همچنین تنظیم یک سرور نام دامنه معتبر (DNS Server) پایدار در کارت شبکه، زمان اتصال اولیه به هاست مقصد را کاهش می دهد. در جدول زیر، تفاوت ساختاری اتصال با کابل اترنت و وای فای از نظر استانداردهای شبکه بررسی شده است:
| شاخص ارزیابی شبکه | اتصال با کابل شبکه (Ethernet Cable) | اتصال بی سیم وای فای (Wi-Fi 2.4GHz / 5GHz) |
|---|
| میزان افت بسته (Packet Loss) | نزدیک به صفر (به دلیل مهار امپدانس کابل و عدم تداخل) | متغیر و وابسته به موانع فیزیکی و امواج رادیویی محیطی |
| میزان نوسان تاخیر (Jitter) | در بازه ۱ الی ۳ میلی ثانیه (بسیار پایدار) | دارای جهش های ناگهانی (Ping Spikes) تا بیش از ۱۰۰ میلی ثانیه |
| تاثیر فاصله بر پایداری | کاملاً ثابت تا مسافت ۱۰۰ متری در کابل های استاندارد | تضعیف سریع سیگنال به ازای هر دیوار یا مانع ساختمانی |
| ریسک بازنشانی اتصال (TCP Reset) | در پایین ترین حد ممکن | بالا (به ویژه در صورت سوییچ خودکار کانال در فرکانس ۲.۴ گیگاهرتز) |
به خواب رفتن سیستم (Sleep) را غیرفعال کنید
بسیاری از مواقع، خاموش شدن صفحه موقع آپلود ناشی از عملکرد پیش فرض سیستم های مدیریت توان پردازنده است. در سیستم عامل ویندوز ۱۱ (Windows 11)، پروتکل های پیش فرض بخش Power & Battery Settings طوری تنظیم شده اند که پس از سپری شدن دقایقی از عدم دریافت ورودی ماوس یا کیبورد، دستگاه را وارد حالت خواب یا Sleep State می کنند. در معماری مصرف انرژی ویندوز (Power Plan Management)، با ورود سیستم به حالت تعلیق یا System Standby، ارتباط کنترلر کارت شبکه به منظور کاهش مصرف برق قطع می شود؛ این امر سوکت باز ارسال داده در مرورگر یا کلاینت آپلود را فوراً با خطا مواجه می سازد.
برای جلوگیری از استندبای رفتن لپ تاپ و غیرفعال سازی این سازوکار، پیاده سازی دقیق تنظیمات Sleep ویندوز الزامی است:
- کلیدهای ترکیبی Win + R را فشرده، عبارت control را تایپ کرده و Enter را بزنید تا وارد Windows Power Options شوید.
- بر روی گزینه Change when the computer sleeps کلیک کنید.
- در دو بخش On battery و Plugged in، مقدار متغیر Put the computer to sleep را حتماً روی Never قرار دهید تا از قطع شدن اتصال کارت شبکه با رفتن به حالت اسلیپ جلوگیری شود.
- در صورتی که مایلید صفحه نمایش جهت صرفه جویی در انرژی خاموش شود، تغییر زمان انقضای نمایشگر (Screen Timeout) منعی ندارد؛ زیرا خاموش شدن مانیتور تداخلی در پردازش مادربرد و چیپ شبکه ایجاد نخواهد کرد.
اتصال مستقیم کابل LAN به جای وای فای؛ مهار نوسان و پکت لاس
تکیه بر شبکه بی سیم خانگی برای ارسال بسته های پیوسته چند گیگابایتی، یکی از اصلی ترین ریسک های ایجاد اختلال است. در فضاهای مسکونی و اداری، باند فرکانسی ۲.۴ گیگاهرتز با امواج مایکروویو، بلوتوث و تلفن های بی سیم دچار همپوشانی و تداخل شدید (Wi-Fi Interference) می شود؛ عاملی که به بروز پدیده تضعیف سیگنال (Signal Degradation) و جهش های غیرمنتظره در تاخیر شبکه (Ping Spikes) می انجامد. حتی با وجود استفاده از باند خلوت تر Wi-Fi 5GHz، افت قدرت امواج در عبور از دیوارهای بتنی ساختمانی، نرخ بازتوزیع مکرر بسته ها یا Packet Retransmission را در لایه انتقال به شدت افزایش می دهد.
در مقابل، آپلود با کابل شبکه از طریق درگاه های مجهز به پورت استاندارد Ethernet RJ45، اتصال فیزیکی مستحکمی ایجاد می کند که در آن امپدانس کابل (Cable Impedance) به شکل بهینه کنترل شده است. در این شیوه، تداخل امواج رادیویی در مودم خانگی به طور کامل خنثی شده و با ایجاد یک مسیر فیزیکی شیلددار، نرخ کاهش پکت لاس در آپلود به بالاترین حد ممکن ارتقا می یابد. تضمین ثبات پهنای باند با سیم اجازه می دهد پروتکل کنترل ازدحام TCP حداکثر اندازه پنجره انتقال (Window Size) را فعال نگه داشته و با پرهیز از افت توان خروجی، جریان بدون قطع داده ها تا پایان فرآیند حفظ شود.
سوالات متداول: اقدامات پیشگیرانه برای جلوگیری از شکست آپلود


هیچ دیدگاهی ثبت نشده است.